Digital Forensics · Copie forensi · Supporto tecnico alla P.G.

Informatica Forense e Investigazione digitale

Dagli smartphone ai computer, dalla posta elettronica ai server: interveniamo sulle diverse sorgenti digitali con procedure documentate e verificabili.

Come possiamo aiutarvi?

L’informatica forense è la disciplina che applica metodi tecnici all’individuazione, alla preservazione, all’acquisizione e all’analisi dei dati digitali. Il suo obiettivo è ricavare informazioni pertinenti mantenendo documentate la provenienza delle evidenze, le operazioni eseguite e gli elementi utili a verificarne l’integrità.

Dalla sorgente all’evidenza digitale

Un telefono, un computer, una casella di posta o un server non contengono soltanto file visibili. Possono conservare metadati, registri, comunicazioni, cronologie, dati cancellati e relazioni tra eventi che richiedono strumenti e competenze specifiche per essere correttamente acquisiti e interpretati.

L’acquisizione e l’analisi sono fasi distinte: la prima preserva i dati disponibili, la seconda ricerca e interpreta gli elementi pertinenti al quesito.

Un processo tecnico documentato

  • Individuazione delle sorgenti digitali rilevanti.
  • Preservazione del dispositivo o del sistema originale.
  • Acquisizione con modalità adeguate alla tecnologia coinvolta.
  • Verifica dell’integrità mediante impronte hash, ove applicabili.
  • Analisi sulla copia e documentazione delle attività svolte.

Le nostre attività

Affrontiamo ogni incarico partendo dalla sorgente, dal contesto e dal risultato richiesto. Dalla preservazione iniziale all’analisi, definiamo il percorso tecnico più adatto al dispositivo o al sistema coinvolto.

Consulenze tecniche, perizie informatiche, acquisizione e analisi di dispositivi, sistemi e memorie digitali.

Copie forensi

Acquisizioni forensi da computer, smartphone, supporti USB, caselle di posta, server, DVR e altri reperti informatici.

Incident Response

Preservazione delle evidenze e ricostruzione tecnica degli eventi in caso di accessi abusivi, compromissioni o incidenti informatici.

Supporto alle perquisizioni

Su incarico dell’Autorità Giudiziaria supportiamo la Polizia Giudiziaria nella ricerca, preservazione, acquisizione e repertamento delle evidenze digitali.

Analisi e ricerca della prova

Ricerca, correlazione e interpretazione di file, metadati, log, comunicazioni e altre tracce pertinenti al quesito tecnico.

Software e qualità

IoT, computer vision, cloud, dashboard, Sensor, GIULIA e attività storiche eLocal raccolte in una sezione dedicata.

I nostri consulenti tecnici

Le attività di e gli incarichi tecnici sono seguiti da professionisti che uniscono consulenza, operatività di laboratorio e supporto alle attività giudiziarie.

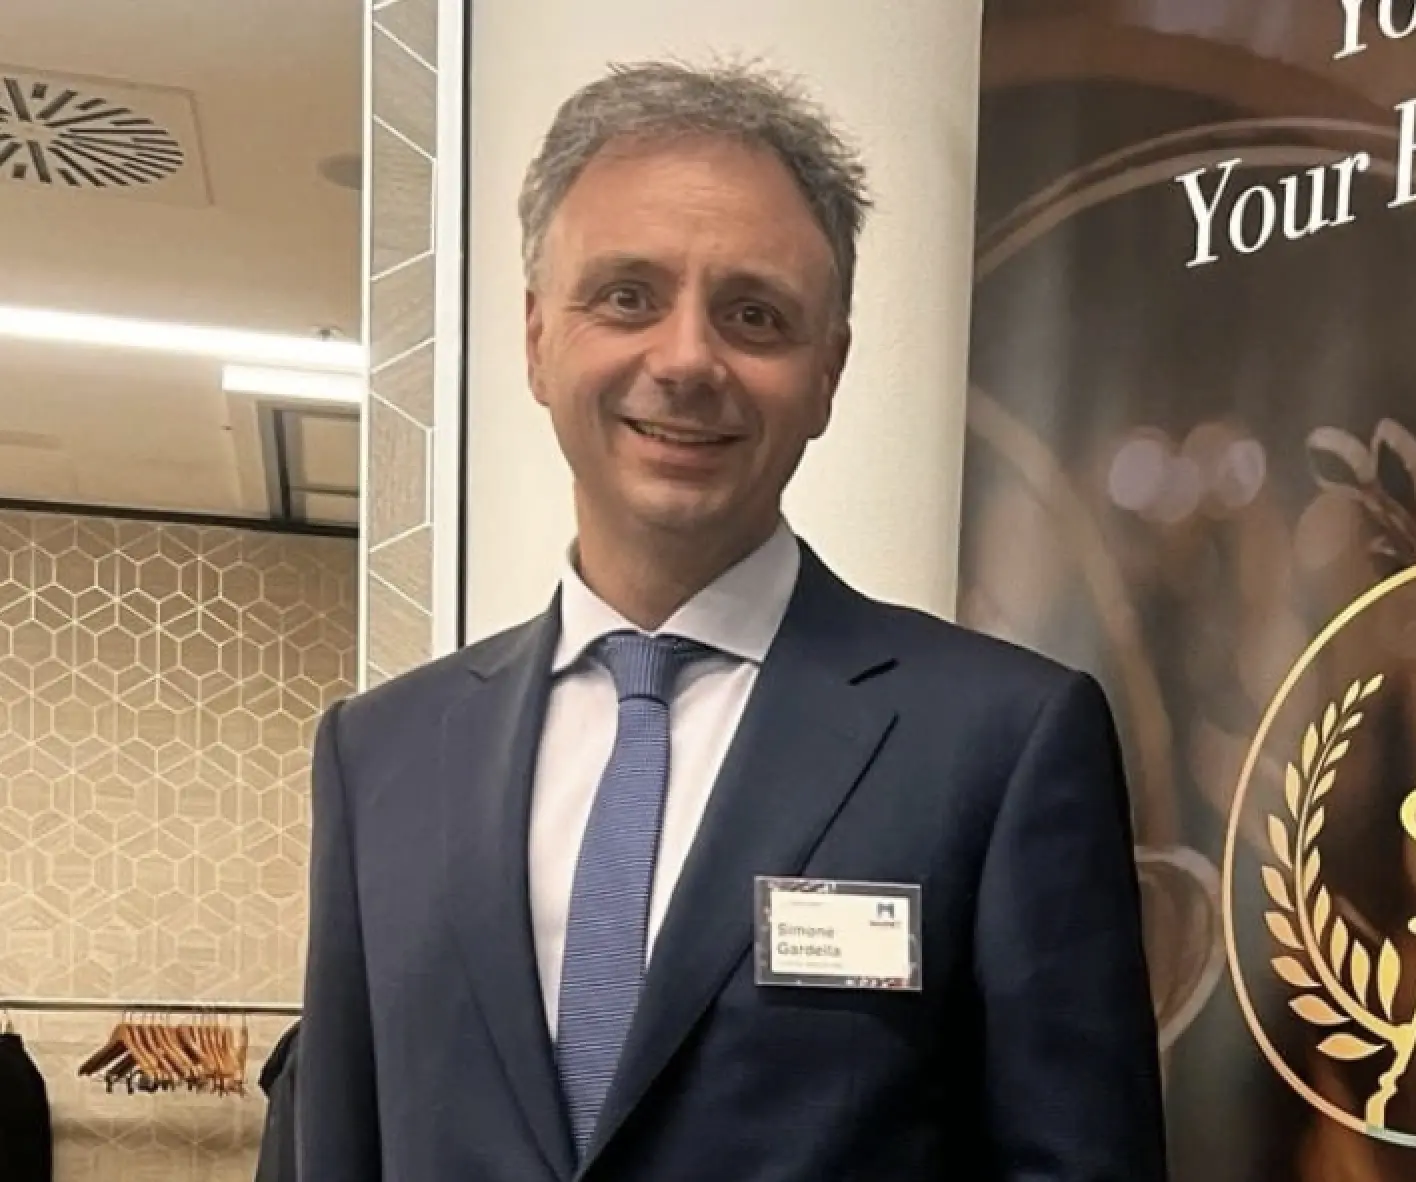
Simone Gardella, consulente tecnico informatico forense
CEO · Consulente Tecnico

Simone Gardella

Consulente Tecnico Informatico Forense · CTU · Perito

Consulenza tecnica in procedimenti penali e civili, Digital Forensics, analisi delle evidenze digitali e supporto alle attività dell’Autorità Giudiziaria.

Perito n. 37 CTU n. 357
Profilo professionale
Alessandro Gardella, laboratorio di  eLocal Group
Laboratorio · Consulenza Tecnica

Alessandro Gardella

Coordinatore operativo del Laboratorio di Informatica Forense · Consulente Tecnico

Dal 2023 segue attività di laboratorio, supporto a perquisizioni e sequestri, attività quale ausiliario e incarichi tecnici conferiti dal Pubblico Ministero.

Profilo professionale

Perché eLocal Group

L’informatica forense richiede competenze specialistiche e strumenti certificati. Nel nostro laboratorio utilizziamo tecnologie avanzate per l’acquisizione e l’analisi dei dati digitali, garantendo integrità e valore probatorio. Offriamo servizi che spaziano dallo sblocco e acquisizione dei dispositivi alla produzione di report tecnici, affiancando Pubblici Ministeri, Forze dell’Ordine e Consulenti Tecnici in ogni fase operativa.

600

Dispositivi acquisiti

60

Forze dell'Ordine supportate

3008

Ore di Laboratorio

7

Anni di esperienza

Approfondimenti recenti

Gli ultimi articoli pubblicati: , acquisizione e analisi delle evidenze digitali, sistemi e tecnologie eLocal.

ShellBags spiegate all'investigatore

Informatica Forense

Protezione del dispositivo rubato su iPhone: come funziona, ritardo di sicurezza e implicazioni operative

Informatica Forense

R-Studio entra nel laboratorio eLocal: acquisizione e ricostruzione forense dei NAS in RAID

News

Come utilizzare TWRP nelle acquisizioni forensi Android: boot temporaneo, ADB, immagini RAW con dd, partizioni userdata e super, FBE, hash e limiti metodologici.

Informatica Forense

File Based Encryption sui dispositivi Android

Informatica Forense

Uso delle conversazioni di ChatGPT in sede processuale

Tecnica e Metodologia

Devi preservare, acquisire o analizzare dati digitali?

Indicaci il contesto, il tipo di dispositivo o sistema, l’urgenza e l’obiettivo dell’attività. Valuteremo le modalità tecniche e i supporti necessari.